
تا به حال فکر کردهاید وقتی در مرورگر خود آدرس سایتی را وارد میکنید یا فایلی را برای چاپگر محل کار میفرستید، سیستم شما چگونه دقیقاً مقصد را در میان دهها دستگاه پیدا میکند؟ شاید برایتان جالب باشد که کامپیوترها، لپتاپها و گوشیها بر خلاف تصور ما، در لایههای زیرین شبکه و کابلکشیها اصلاً با آدرسهای IP (آدرس اینترنتی عددی) با یکدیگر ارتباط برقرار نمیکنند!
اگر سیستمها برای ارسال بستههای داده به آدرس فیزیکی سختافزار یا همان مکآدرس (MAC Address) نیاز دارند، پس دستگاه شما چطور میفهمد که هر IP متعلق به کدام کارت شبکه فیزیکی است؟ پاسخ این معمای بزرگ شبکه در یک مفهوم کلیدی نهفته است: این که پروتکل arp چیست و چرا بدون حضور آن جریان تبادل داده در عرض چند ثانیه کاملاً قطع میشود.
درک دقیق سازوکار و وظیفه پروتکل arp نه تنها گرههای ذهنی شما درباره نحوه مسیریابی داخلی دادهها را باز میکند، بلکه به عنوان مدیر یا کارشناس شبکه به شما دیدی عمیق برای عیبیابی کندیها و حملات خطرناک سایبری میدهد. در این راهنمای جامع و کاربردی از گروه فنی و مهندسی فراز شبکه کارنو، صفر تا صد مفاهیم، ساختار عملکردی و اصلیترین کاربرد پروتکل arp را به زبان ساده و گامبهگام بررسی خواهیم کرد.
پروتکل ARP (Address Resolution Protocol) چیست؟
برای درک اینکه پروتکل arp چیست، فرض کنید میخواهید نامهای برای فردی ارسال کنید؛ شما نام و نام خانوادگی او یعنی آدرس منطقی (Logical Address یا همان IP) را میدانید، اما برای رسیدن نامه به مقصد دقیق، حتماً به کد پستی یا پلاک خانه یعنی آدرس فیزیکی سختافزار (Physical Address یا همان MAC Address) نیاز دارید.
در زیرساخت شبکه، سوییچها و کارتهای شبکه برای تحویل فریمهای داده در لایه پیوند داده (Data Link Layer)، متکی به مکآدرس هستند و آدرسهای IP را متوجه نمیشوند. نقش حیاتی arp protocol (پروتکل تفکیک آدرس) این است که مانند یک مترجم میان این دو شناسه عمل کند؛ یعنی آدرس منطقی ۳۲ بیتی (IPv4) یک کامپیوتر مقصد را دریافت کرده و آدرس فیزیکی و منحصربهفرد سختافزاری (MAC Address ۴۸ بیتی) متناظر با آن را در همان شبکه محلی پیدا میکند تا ارتباط برقرار شود.
📌 برای برقراری یک ارتباط پایدار و بدون قطعی دادهها، پیادهسازی اصول استاندارد شبکه کردن کامپیوتر نقشی کلیدی در کارکرد بینقص پروتکلهایی نظیر ARP ایفا میکند. جهت راهاندازی اصولی زیرساخت و کابلکشی استاندارد سیستمهای سازمانی خود، میتوانید از مشاوره مهندسان کارنو بهرهمند شوید.
چرا شبکه بدون ARP از کار میافتد؟
برای درک اینکه اهمیت پروتکل arp در شبکه چیست، باید بدانید که سوئیچها در شبکه محلی (LAN) زبان IP را نمیفهمند و تنها بر اساس مکآدرس (آدرس فیزیکی سختافزاری) تصمیم میگیرند که بستههای داده را به کدام پورت بفرستند. اگر وظیفه پروتکل arp به درستی انجام نشود یا این پروتکل در سیستم غیرفعال باشد، کامپیوتر مبدأ هیچ راهی برای شناسایی مقصد فیزیکی بستهها ندارد و تمام ارتباطات محلی فلج خواهند شد.
مهمترین پیامدهای نبود ARP در شبکه عبارتند از:
🔻 شکست در بستهبندی نهایی دادهها (Encapsulation Failure): کارت شبکه تا زمانی که مکآدرس مقصد را نداشته باشد، نمیتواند فریم لایه پیوند داده (Data Link Layer) را بسازد؛ در نتیجه بسته در همان کامپیوتر مبدأ متوقف و دور ریخته (Drop) میشود.
🔻 عدم دسترسی به اینترنت و مودم (Gateway Unreachability): حتی برای اتصال به وبسایتهای خارجی، سیستم شما باید ابتدا مکآدرس روتر یا گیتوی (Default Gateway) را پیدا کند. بدون ARP، کامپیوتر توان ارسال داده به روتر را از دست میدهد.
🔻 ناکارآمدی سوئیچها و تجهیزات اکتیو: سوئیچهای شبکه نمیتوانند مسیر بستهها را به درستی هدایت کنند، ترافیک سرگردان میشود و ارتباط بین سیستمهای اداری یا دسترسی به سرورها قطع میگردد.
📌 نکته فنی زیرساخت: در پروژههای بزرگ سازمانی و مراحل اولیه اجرای اتاق سرور، پیکربندی صحیح جدولها و بسترهای اکتیو شبکه در کنار امنیت ARP نقشی حیاتی در پایداری ارتباط سرورها و سوئیچهای توزیع دارد تا قطعی در لایه دو شبکه رخ ندهد.

پروتکل ARP چگونه کار میکند؟ (بررسی گامبهگام به زبان ساده)
سازوکار عملکردی پروتکل arp در شبکه بسیار شبیه به حضور در یک اتاق شلوغ است؛ اگر نام یک فرد را بدانید اما چهره او را نشناسید، نامش را بلند در اتاق صدا میزنید تا شخص مورد نظر پاسخ دهد و خودش را معرفی کند. در دنیای کامپیوترها نیز وقتی سیستمی میخواهد دادهای را ارسال کند، اگر مکآدرس مقصد را در حافظه موقت خود نداشته باشد، این چرخه ۳ مرحلهای را طی میکند:
🔴 گام اول: ارسال درخواست همگانی (ARP Request – برودکست):
کامپیوتر مبدأ یک پیام در شبکه پخش میکند و میگوید: «آیپی ۱۹۲.۱۶۸.۱.۵ متعلق به کیست؟ لطفاً مکآدرس خود را به من اعلام کنید.» از آنجا که مقصد فیزیکی هنوز مشخص نیست، این درخواست به صورت برودکست (Broadcast یعنی ارسال به تمام دستگاههای حاضر در شبکه محلی) با آدرس مک مقصد FF:FF:FF:FF:FF:FF فرستاده میشود. سوئیچ شبکه این پیام را دریافت کرده و آن را روی تمام پورتهای متصل پخش میکند.
🔴 گام دوم: بررسی نودها و پاسخ تکپخشی (ARP Reply – یونیکست):
تمام دستگاههای حاضر در شبکه این پیام را دریافت میکنند، اما آدرس IP مقصد را با IP خود تطبیق میدهند. هر سیستمی که IP متفاوتی دارد، این پیام را بیصدا نادیده میگیرد و دور میریزد (Drop). تنها دستگاهی که آدرس IP درخواستشده متعلق به اوست، پاسخ میدهد: «این آیپی متعلق به من است و این هم مکآدرس من.» این پاسخ برخلاف درخواست اولیه، به شکل یونیکست (Unicast یعنی ارسال مستقیم و فقط به همان سیستم مبدأ) ارسال میشود.
🔴 گام سوم: بروزرسانی حافظه کش و ارسال بستههای اصلی داده:
سیستم مبدأ با دریافت مکآدرس، این تناظر (IP و MAC) را درون حافظه موقت خود (ARP Cache) ذخیره میکند تا برای ارسال فایلهای بعدی دوباره نیاز به فریاد زدن در کل شبکه نداشته باشد. بلافاصله پس از این بروزرسانی، فریم داده لایه پیوند با مکآدرس مقصد بستهبندی شده و اطلاعات با حداکثر سرعت منتقل میگردد. این چرخه ساده، حیاتیترین کاربرد پروتکل arp برای هموار کردن مسیر ترافیک است.
📌 نکته تخصصی مهندسی: هنگام برنامهریزی و طراحی دیتاسنتر، مهندسان با تفکیک شبکهها به دامنههای برودکست کوچکتر (پیادهسازی VLAN)، از ایجاد طوفان ناشی از پیامهای مکرر ARP Request جلوگیری میکنند تا پردازندههای سوئیچ و سرورها دچار افت کارایی نشوند.
جدول ARP Cache چیست و چگونه مدیریت میشود؟
برای درک اینکه کارایی حافظه موقت در پروتکل arp چیست، باید بدانید که سیستمها برای پرهیز از ارسال مداوم درخواستهای برودکست (پخش همگانی)، از جدولی در حافظه RAM به نام ARP Cache استفاده میکنند. این جدول مثل یک دفترچه تلفن پویا عمل کرده و آدرسهای IP شناساییشده را در کنار آدرسهای مک (MAC Address) متناظر آنها ذخیره میسازد.
وقتی یاد میگیرید پروتکل arp چگونه کار میکند، متوجه میشوید که این جدول دو نوع ورودی دارد: ورودیهای پویا (Dynamic) که پس از شناسایی خودکار ذخیره شده و در صورت عدم استفاده پس از چند دقیقه منقضی و حذف میشوند، و ورودیهای ایستا (Static) که مدیر شبکه برای سیستمهای حساس و جلوگیری از جعل آدرس، آنها را دستی و ثابت ثبت میکند. کاربران و کارشناسان فنی میتوانند با اجرای دستور ساده arp -a در محیط ترمینال ویندوز یا لینوکس، وضعیت این جدول را بررسی و مدیریت نمایند.
📌 ارتقای پایداری سختافزاری: پردازش مداوم ترافیک شبکه و تبادل بیوقفه بستهها نیازمند سلامت پایدار پردازنده روترها و سوئیچها است. پیادهسازی زیرساخت هوشمند برای مدیریت دمای اتاق سرور مانع از داغ شدن قطعات و افت راندمان کش تجهیزات شبکه میشود؛ برای مشاوره استانداردسازی با کارشناسان کارنو در ارتباط باشید.
انواع پروتکل ARP و کاربردهای هرکدام
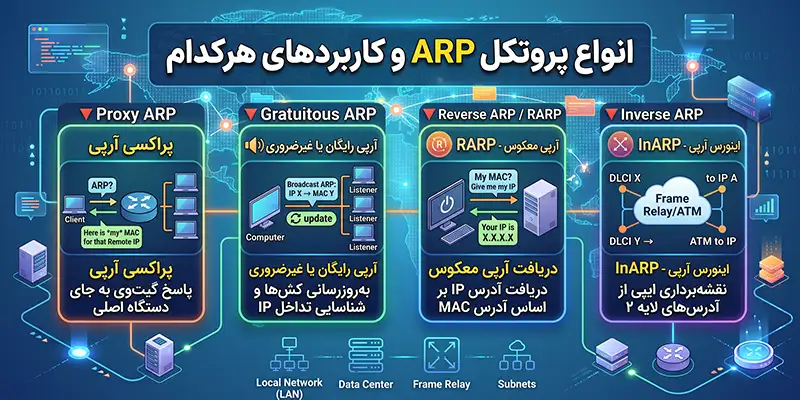
اگرچه در نگاه نخست، پاسخ به اینکه وظیفه پروتکل arp چیست در تبدیل ساده آیپی به مکآدرس خلاصه میشود، اما گستردگی سناریوهای ارتباطی باعث توسعه گونههای تخصصیتری از این استاندارد شده است. برای درک اینکه کارایی پیشرفته Arp در شبکه چیست، باید بدانیم در شرایطی نظیر تغییر کارت شبکه، اتصال سابنتهای مجزا یا بازیابی آدرس سیستمهای بدون هارد، از مدلهای متفاوتی استفاده میشود که مهمترین آنها عبارتند از:
🔻 پروکسی آرپی (Proxy ARP)
🔻 آرپی رایگان یا غیرضروری (Gratuitous ARP)
🔻 آرپی معکوس (Reverse ARP یا RARP)
🔻 اینورس آرپی (Inverse ARP یا InARP)
۱. پروکسی ARP (Proxy ARP)
در پاسخ به این پرسش که پروتکل arp چیست و نقش پروکسی در آن چگونه تعریف میشود، باید گفت که این ویژگی به یک دستگاه واسط (معمولاً روتر) اجازه میدهد تا به درخواستهای ARP ارسالی برای مقصدی که در همان شبکه محلی حضور ندارد، پاسخ دهد. روتر با فعال بودن Proxy ARP خود را به جای مقصد معرفی کرده و مکآدرس پورت خود را ارسال میکند تا سیستمها بدون نیاز به تغییر تنظیمات، بستهها را به روتر تحویل دهند.
کاربردهای اصلی Proxy ARP:
🔴 برقراری ارتباط بین سیستمهای حاضر در دو سابنت مختلف زمانی که سیستم مبدأ دروازه پیشفرض (Default Gateway) تنظیمشده ندارد.
🔴 پنهانسازی ساختار و آدرسهای فیزیکی شبکه داخلی پشت روتر برای اهداف امنیتی یا سادگی مدیریت.
🔴 تسهیل مهاجرت یا اتصال موقت کامپیوترها میان بخشهای مختلف شبکه بدون نیاز به دستکاری دستی تنظیمات کارت شبکه.
۲. آرپی رایگان (Gratuitous ARP)
برای اینکه بدانیم سازوکار اعلام حضور در protocol arp چیست، باید به سراغ آرپی رایگان برویم. در این شیوه، سیستم بدون اینکه دستگاه دیگری درخواستی ثبت کرده باشد، یک بسته ARP با آدرس آیپی خود به عنوان مبدأ و مقصد در کل شبکه پخش (Broadcast) میکند تا حضور یا تغییرات خود را به سایر دستگاهها اعلام نماید.
کاربردهای اصلی Gratuitous ARP:
🔴 شناسایی فوری تداخل آدرس آیپی (IP Conflict) در شبکه و صدور هشدار پیش از بروز اختلالات بزرگتر.
🔴 بهروزرسانی آنی حافظه کش (ARP Table) در سوئیچها و سرورها در سناریوهای افزونگی و کلاسترینگ (Failover) هنگام جابهجایی بار کاری از سرور اصلی به سرور پشتیبان.
🔴 اعلام تغییر آدرس فیزیکی به تمام نودهای شبکه بلافاصله پس از ارتقا، تعویض کارت شبکه (NIC) یا ریستارت شدن سیستم.
۳. معکوس ARP یا RARP (Reverse ARP)
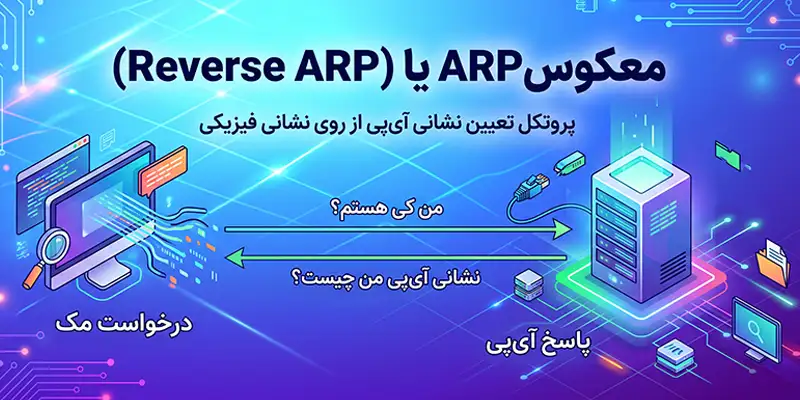
درک دقیق اینکه کاربرد پروتکل arp و نسخه معکوس آن چه تفاوتی دارند، ما را به سیستمهای قدیمی یا تینکلاینتها میرساند. در این مدل، روندی کاملاً برعکس جریان دارد؛ یعنی سیستمی که مکآدرس کارت شبکه خود را میداند اما به دلیل نداشتن حافظه دائمی فاقد آدرس آیپی است، درخواست خود را در شبکه پخش میکند تا سرور مرکزی آیپی متناظر را برایش بفرستد. با اینکه وظیفه پروتکل arp جایگاه متفاوتی دارد، امروزه پروتکلهایی نظیر DHCP به دلیل امکانات بیشتر جایگزین RARP شدهاند.
کاربردهای اصلی RARP:
🔴 تخصیص خودکار آدرس آیپی به ایستگاههای کاری بدون دیسک سخت (Diskless Workstations) در لحظه بوت شدن از روی شبکه.
🔴 راهاندازی اولیه و بارگذاری تنظیمات شبکه برای دستگاههای سبک شبکه و تینکلاینتهای فاقد حافظه داخلی.
۴. اینورس ARP یا InARP (Inverse ARP)
بررسی اینکه عملکرد تکنیکال protocol arp و نسخه معکوس منطقی آن چگونه است، ما را به شبکههای مبتنی بر فناوریهای WAN نظیر Frame Relay و ATM مرتبط میسازد. در این شبکهها برای درک اینکه پروتکل arp چگونه کار میکند، باید توجه داشت که تجهیزات شماره مدار مجازی (DLCI) را در لایه دو میدانند اما آیپی متصل به انتهای مدار را ندارند. با مشخص شدن اینکه کار پروتکل arp چیست و فهم تفاوتهای ساختاری، درمییابیم که وظیفه پروتکل arp چیست؛ این استاندارد به همگامسازی شناسههای منطقی و فیزیکی در هر قالبی کمک میکند.
کاربردهای اصلی InARP:
🔴 کشف خودکار آدرس پروتکل لایه ۳ (مانند IP) در انتهای یک اتصال مجازی (Virtual Circuit) در شبکههای Frame Relay و ATM.
🔴 نگاشت خودکار شناسههای لایه پیوند داده (DLCI) به آدرسهای منطقی شبکه بدون نیاز به پیکربندی دستی جدول مسیرها.
🔴 تسهیل ارتباط روترها در بستر شبکههای گسترده نقطهبهچندنقطه (Point-to-Multipoint) برای تبادل سریع دادهها.
بررسی خطرات امنیتی: حملات ARP Spoofing و ARP Poisoning چیست؟
بزرگترین پاشنه آشیل در پاسخ به اینکه ضعف ساختاری پروتکل arp چیست، نبود سازوکار اعتبارسنجی و احراز هویت (Authentication) در آن است؛ دستگاهها هر پاسخی را که در شبکه دریافت کنند، بدون راستیآزمایی میپذیرند. هکرها با سوءاستفاده از این حفره، دو سناریوی نفوذ خطرناک را پیادهسازی میکنند:
۱. حمله جعل آرپی (ARP Spoofing)
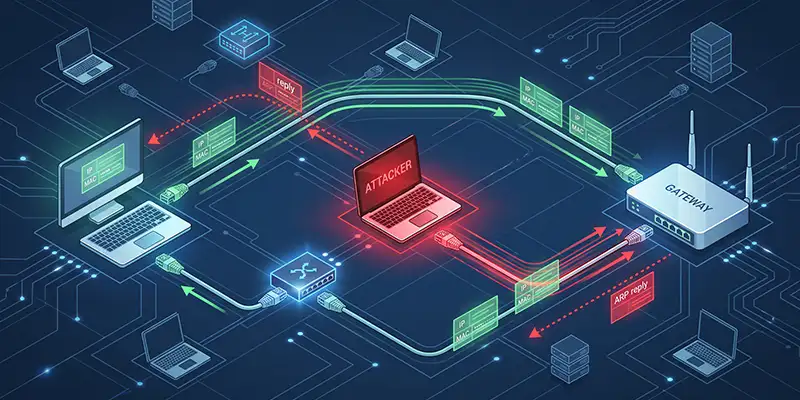
در این تکنیک، مهاجم بستههای ساختگی و فریبدهنده ارسال میکند و آدرس فیزیکی (MAC) کارت شبکه خود را به جای آدرس منطقی (IP) یک نود قانونی (معمولاً روتر یا گیتوی پیشفرض) معرفی مینماید تا خود را به عنوان هویت اصلی جا بزند.
راهکارهای پیشگیری و مقابله با ARP Spoofing:
🔻فعالسازی قابلیت DAI (Dynamic ARP Inspection): این ویژگی روی سوئیچهای لایه دسترسی پیکربندی میشود و با تطبیق بستهها با دیتابیس امن DHCP Snooping، هرگونه پیام جعلی و ناهماهنگ را در نطفه مسدود و متوقف میکند.
🔻تعریف ورودیهای ایستا (Static ARP Entries): با ثبت دستی و دائم تناظر IP و MAC برای تجهیزات کلیدی نظیر سرورها و روتر، سیستم دیگر به پیامهای دریافتی از شبکه اعتماد نکرده و اجازه جعل آدرس را نمیدهد.
🔻استفاده از نرمافزارهای مانیتورینگ لایه دو: نصب ابزارهایی مثل Arpwatch برای پایش لحظهای و ثبت لاگ تغییرات مشکوک آدرسهای مک در پروتکل arp در شبکه.
۲. حمله مسمومسازی جدول آرپی (ARP Poisoning)
این حمله در امتداد جعل آدرس رخ میدهد؛ پس از ارسال پیامهای ساختگی، حافظه موقت (ARP Cache) کلاینتها و سوئیچها با دادههای دروغین بازنویسی یا اصطلاحاً «مسموم» میشود. در پی آن، حمله مرد میانی (Man-in-the-Middle یا MitM) تکمیل شده و تمام مکالمات، رمزهای عبور و ترافیک کاربر ناخواسته از رایانه نفوذگر عبور میکند که پیامد آن سرقت داده یا قطع کامل ارتباطات (DoS) خواهد بود.
راهکارهای پیشگیری و مقابله با ARP Poisoning:
🔻بخشبندی شبکه با ساخت VLAN: حملات مسمومسازی صرفاً داخل یک دامنه برودکست (Broadcast Domain) عمل میکنند؛ با تفکیک سیستمهای اداری از بخشهای حساس، خطر مسمومسازی به همان بخش محدود شده و سرورهای اصلی سالم میمانند.
🔻اجباری کردن رمزنگاری انتها به انتها (End-to-End Encryption): استفاده سراسری از استانداردهای HTTPS، SSH و IPsec باعث میشود حتی در صورت مسموم شدن جدول و عبور ترافیک از دست مهاجم، اطلاعات به شکل کدهای ناخوانا بوده و امکان استراق سمع سلب شود.
🔻پاکسازی دورهای و خودکار کش (Cache Flushing): تنظیم بازه زمانی انقضای کوتاهتر برای رکوردهای موقت جدول ARP در سیستمعاملها جهت حذف سریع دادههای مخرب.
مقایسه ARP با سایر پروتکلهای بنیادی شبکه
برای درک عمیقتر اینکه جایگاه و عملکرد Arp در شبکه چیست و چگونه ترافیک داده را به جریان میاندازد، باید مرز دقیق آن را با دو سرویس حیاتی دیگر یعنی DHCP و DNS بشناسیم. این سه استاندارد مکمل یکدیگر هستند؛ ابتدا DHCP به سیستم متصلشده هویت و آدرس منطقی میدهد، سپس DNS نام سایتها و سرویسها را به آدرسهای عددی ترجمه میکند، و در پایان مهمترین کاربرد پروتکل arp آغاز میشود تا این شناسههای منطقی را برای تحویل فیزیکی بستهها، به آدرسهای سختافزاری کارت شبکه تبدیل سازد.
جدول مقایسهای جامع ARP، DHCP و DNS
| ویژگی | ARP (Address Resolution Protocol) | DHCP (Dynamic Host Configuration Protocol) | DNS (Domain Name System) |
| تعریف و عملکرد اصلی | تبدیل آدرس منطقی (IP) به آدرس فیزیکی سختافزار (MAC) | اختصاص خودکار آدرس IP و تنظیمات شبکه به سیستمها | ترجمه نام دامنه متنی (URL) به آدرس عددی IP سرور |
| لایه در مدل مرجع OSI | لایه پیوند داده (بین لایه ۲ و لایه ۳) | لایه کاربرد (Application – لایه ۷) | لایه کاربرد (Application – لایه ۷) |
| ورودی دریافتی | آدرس IP نسخه ۴ | درخواست عضویت دستگاه جدید در شبکه | نام دامنه خوانا برای انسان (مانند google.com) |
| خروجی تحویلی | آدرس مک ۴۸ بیتی (MAC Address) | پکیج کامل IP، ماسک زیرشبکه و گیتوی | آدرس IP مقصد ۳۲ یا ۱۲۸ بیتی |
| محدوده اثرگذاری | منحصراً داخل شبکه محلی (LAN) | شبکه محلی (یا چند سابنت با DHCP Relay) | شبکه جهانی اینترنت و شبکههای محلی سازمانی |
| نوع بستهبندی ترافیک | بدون پروتکل لایه انتقال (مستقیم در فریم اترنتی) | متکی بر پروتکل UDP (پورتهای ۶۷ و ۶۸) | متکی بر پروتکلهای UDP و TCP (پورت ۵۳) |
| شیوه حافظه موقت (Cache) | جدول ARP Cache روی هر کلاینت و سوئیچ | ثبت مدت اجاره (Lease Time) روی سرور مرکزی | حافظه کش DNS در سیستمعامل، مرورگر و روتر |
| نوع ترافیک اولیه | برودکست (پخش همگانی در کل شبکه محلی) | برودکست (پیام DISCOVER در بدو اتصال) | یونیکست (ارسال مستقیم به سمت DNS سرور) |
📌نکته تخصصی پایش پایداری زیرساخت: عملکرد بدون نقص سرورهای سرویسدهنده این پروتکلها و تجهیزات اکتیو شبکه مستلزم پایداری حرارتی و فیزیکی تجهیزات داخل رک است. استفاده از یک سیستم مانیتورینگ اتاق سرور استاندارد با رصد بلادرنگ وضعیت سوئیچها و سرورها، ریسک افت راندمان این سرویسهای حیاتی را به صفر میرساند؛ برای مشاوره و تجهیز مرکز داده با تیم فنی کارنو در ارتباط باشید.
پروتکل ARP در IPv6؛ چه تغییری کرده است؟
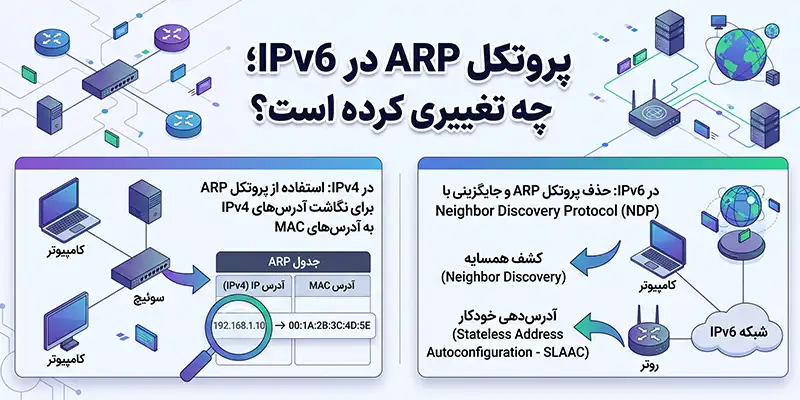
با ورود نسل جدید آدرسهای اینترنتی یا همان IPv6، پروتکل نامآشنای ARP به طور کامل بازنشسته و از ساختار شبکه حذف شده است. دلیل این تصمیم بزرگ، پایان دادن به ضعفهای قدیمی بود؛ وقتی بررسی میکنیم که پروتکل arp چگونه کار میکند، متوجه میشویم که ارسال مداوم پیامهای همگانی (Broadcast) باعث اشغال بیهوده پهنای باند و درگیر شدن پردازنده تمام دستگاههای شبکه میشد. از طرفی، آسیبپذیریهای امنیتی متعدد باعث شد تا طراحان استاندارد IPv6 پروتکل پیشرفتهتر و کارآمدتری را جایگزین آن کنند.
در بستر IPv6، پروتکلی به نام NDP (Neighbor Discovery Protocol – پروتکل کشف همسایه) که بر پایه ICMPv6 فعالیت میکند، تمام مسئولیتها را بر عهده گرفته است. در واقع همان وظیفه پروتکل arp یعنی تبدیل آدرس منطقی به آدرس فیزیکی سختافزار (MAC Address) را این بار پیامهای چندپخشی هوشمند (Multicast) با نامهای Neighbor Solicitation و Neighbor Advertisement انجام میدهند. با این تغییر، پیامهای جستجو به جای کل شبکه، تنها برای گروه محدودی از دستگاههای هدف فرستاده میشوند که نتیجه آن افزایش چشمگیر سرعت، صرفهجویی در منابع سختافزاری و امنیت بالاتر در برابر حملات جعل هویت است.
تمام آنچه باید درباره پروتکل ARP بدانید!
در دنیای زیرساخت و ارتباطات دیجیتال، درک عمیق اینکه پروتکل arp چیست تصویری روشن از نحوه جریان پیدا کردن فریمهای داده در کابلها و سوئیچهای شبکه به شما میدهد. این استاندارد بنیادین با ترجمه دقیق آدرسهای منطقی (IP) به آدرسهای فیزیکی سختافزار (MAC)، شکاف میان لایه ۳ و لایه ۲ را پر میکند و امکان برقراری ارتباط بدون نقص را میان سیستمها در یک شبکه محلی فراهم میسازد.
بدون شک، حیاتیترین کاربرد پروتکل arp تضمین تحویل امن و مستقیم بستههای داده به سیستم مقصد، روترها و سرورها است؛ هرچند که وابستگی شدید آن به پیامهای همگانی (Broadcast) و نبود سیستم احراز هویت ذاتی، خطراتی همچون حملات جعل (Spoofing) و مسمومسازی کش (Poisoning) را به همراه دارد. به همین دلیل، تسلط بر سازوکار این پروتکل، نحوه عملکرد جدول کش و پیادهسازی مکانیزمهای دفاعی نظیر Dynamic ARP Inspection، برای هر مدیر و کارشناس شبکه یک الزام اساسی به شمار میرود. با گذر به عصر IPv6 و ظهور پروتکلهای بهینهتری مانند NDP، میراث مهندسی ARP همچنان به عنوان یکی از درخشانترین پایههای شکلگیری شبکههای نوین شناخته میشود.
سوالات متداول درباره پروتکل ARP
1. پروتکل ARP در کدام لایه شبکه قرار دارد؟
پروتکل ARP در مدل مرجع OSI دقیقاً بین لایه ۲ (پیوند داده یا Data Link) و لایه ۳ (شبکه یا Network) فعالیت میکند، اما بستههای آن مستقیماً درون فریمهای اترنت لایه ۲ کپسولهسازی میشوند. در مدل TCP/IP نیز عضوی از لایه دسترسی به شبکه (Network Access Layer) یا پیوند (Link) به شمار میرود.
2. فرق پروتکل ARP با RARP چیست؟
پروتکل ARP آدرس منطقی IP را میگیرد و آدرس فیزیکی سختافزار (MAC Address) را تحویل میدهد؛ در حالی که RARP برعکس عمل کرده و مکآدرس سیستم (معمولاً کلاینتهای بدون هارد دیسک) را دریافت و آدرس IP متناظر با آن را برمیگرداند.
3. آیا پروتکل ARP در خارج از شبکه محلی (اینترنت) هم کار میکند؟
خیر؛ بستههای ARP بر پایه فریمهای لایه دو و برودکست محلی هستند و روترها مانع از عبور پیامهای برودکست به بیرون میشوند؛ بنابراین ARP منحصراً در محدوده شبکه محلی (LAN) فعال است.
4. پروتکل جایگزین ARP در شبکه IPv6 چیست؟
پروتکل کشف همسایه یا NDP (Neighbor Discovery Protocol) که متکی به پروتکل ICMPv6 است، جایگزین کامل ARP شده و تبدیل آدرسها را به جای پیامهای پرمصرف برودکست، از طریق مالتیکست هدفمند انجام میدهد.