در دنیای دیجیتال امروز، دادهها یکی از مهمترین داراییهای هر سازمان محسوب میشوند و کوچکترین اختلال در عملکرد زیرساختهای ذخیرهسازی و پردازش اطلاعات میتواند خسارتهای قابل توجهی به کسبوکارها وارد کند. به همین دلیل، امنیت دیتاسنتر و محافظت از تجهیزات، سرورها و اطلاعات ذخیرهشده در مراکز داده به یکی از اولویتهای اصلی مدیران فناوری اطلاعات تبدیل شده است. یک مرکز داده ایمن تنها به تجهیزات قدرتمند محدود نمیشود؛ بلکه مجموعهای از راهکارهای فیزیکی، محیطی و سایبری است که برای جلوگیری از دسترسیهای غیرمجاز، خرابی تجهیزات و تهدیدات امنیتی طراحی میشود. امنیت اتاق سرور نیز به عنوان بخش مهمی از زیرساخت فناوری اطلاعات سازمانها، نیازمند برنامهریزی دقیق و اجرای استانداردهای مناسب است. کنترل ورود و خروج افراد، مدیریت شرایط محیطی، حفاظت در برابر حریق و ایجاد پایداری در تامین برق، تنها بخشی از اقداماتی هستند که برای افزایش سطح امنیت این فضاها انجام میشوند. طراحی اصولی این زیرساختها از مرحله جانمایی تا انتخاب تجهیزات، نقش مهمی در کاهش ریسکهای احتمالی دارد. به همین دلیل استفاده از خدمات تخصصی طراحی اتاق سرور میتواند به ایجاد محیطی استاندارد، امن و قابل توسعه کمک کند.
چرا ایمنسازی مرکز داده و اتاق سرور اهمیت دارد؟
مراکز داده و اتاقهای سرور، قلب تپنده هر سازمان هستند. بروز ناامنی در این بخشها (چه ناشی از تهدیدات فیزیکی و چه حملات سایبری) میتواند منجر به از دست رفتن دادههای حیاتی و توقف کل فعالیتهای تجاری شود. بنابراین، ایمن سازی دیتاسنتر یک سرمایهگذاری ضروری برای پایداری کسبوکار است. اهمیت ایمنسازی مرکز داده را میتوان در موارد زیر بررسی کرد:
🔴 جلوگیری از دسترسی افراد غیرمجاز به تجهیزات حساس و اطلاعات سازمانی
🔴 کاهش احتمال خرابی سرورها، تجهیزات شبکه و زیرساختهای حیاتی بر اثر عوامل محیطی
🔴 افزایش دسترسپذیری سرویسها و جلوگیری از توقف فعالیتهای سازمانی
🔴 محافظت از دادههای مهم در برابر تهدیدات سایبری، خطاهای انسانی و حوادث پیشبینینشده
🔴 کاهش هزینههای ناشی از خرابی تجهیزات، از دست رفتن اطلاعات و قطعی سرویسها
🔴 ایجاد هماهنگی میان تجهیزات امنیتی، زیرساخت شبکه و فرآیندهای مدیریتی برای افزایش اطمینانپذیری مرکز داده
برای رسیدن به یک زیرساخت استاندارد، تنها استفاده از تجهیزات امنیتی کافی نیست؛ بلکه تمام مراحل از طراحی اولیه، انتخاب محل مناسب، جانمایی رکها و مسیرهای کابلکشی تا پیادهسازی سیستمهای نظارتی باید مطابق اصول فنی انجام شود. استفاده از خدمات طراحی و اجرای مراکز داده باعث میشود این فرآیند بر اساس نیازهای سازمان، استانداردهای موجود و امکان توسعه در آینده انجام شود.
ابعاد ۴گانه امنیت فیزیکی و محیطی در مراکز داده
امنیت فیزیکی یکی از پایههای اصلی حفاظت از مراکز داده است؛ زیرا حتی پیشرفتهترین راهکارهای امنیت سایبری نیز در صورت دسترسی فیزیکی افراد غیرمجاز به تجهیزات، نمیتوانند بهطور کامل از اطلاعات محافظت کنند. امنیت فیزیکی دیتاسنتر مجموعهای از اقدامات پیشگیرانه برای کنترل محیط، محافظت از تجهیزات و کاهش احتمال آسیبهای انسانی یا طبیعی است. چهار عامل اصلی در ارزیابی امنیت فیزیکی و محیطی مراکز داده عبارتاند از:
🔴 انتخاب موقعیت جغرافیایی مناسب و کاهش ریسکهای طبیعی و انسانی
🔴 طراحی سازه، ساختمان و فضای داخلی مطابق با وزن و نیاز تجهیزات دیتاسنتر
🔴 تامین زیرساختهای حیاتی مانند برق، سرمایش، تهویه و خدمات اضطراری
🔴 پیشبینی نیازهای آینده و امکان توسعه تجهیزات بدون کاهش سطح امنیت
۱. ویژگیهای جغرافیایی و مکانیابی امن
انتخاب مکان مناسب برای ساخت مرکز داده یا اتاق سرور یکی از اولین مراحل در فرآیند افزایش امنیت زیرساخت محسوب میشود. موقعیت جغرافیایی یک دیتاسنتر باید پیش از اجرا از نظر احتمال وقوع خطرات طبیعی مانند زلزله، سیل، آتشسوزی و سایر تهدیدات محیطی مورد بررسی قرار گیرد. علاوه بر عوامل طبیعی، ریسکهای انسانی مانند سرقت، محدودیتهای قانونی، شرایط اجتماعی منطقه و میزان دسترسی به خدمات ضروری نیز باید ارزیابی شوند. یک مکان استاندارد برای مرکز داده باید علاوه بر امنیت محیطی، امکان دسترسی مناسب تیمهای فنی، تامین پایدار انرژی و ارتباطات شبکهای مطمئن را فراهم کند. بررسی دقیق این عوامل در مرحله طراحی، باعث کاهش هزینههای عملیاتی و افزایش پایداری تجهیزات در طولانیمدت خواهد شد.
۲. ساختار فیزیکی ساختمان و استحکام سازه
ساختمان و فضای داخلی مرکز داده باید توانایی پشتیبانی از تجهیزات سنگین و حساس فناوری اطلاعات را داشته باشد. رکهای سرور، تجهیزات شبکه، سیستمهای برق اضطراری مانند UPS و باتریها وزن قابل توجهی دارند و کف، دیوارها و سازه ساختمان باید متناسب با این بار طراحی شوند. در کنار استحکام فیزیکی، طراحی مسیرهای دسترسی، فضای مناسب برای تعمیرات و امکان جابهجایی تجهیزات نیز اهمیت زیادی دارد. رعایت این موارد باعث میشود عملیات نگهداری، ارتقا و عیبیابی بدون ایجاد اختلال در عملکرد سیستمها انجام شود. رعایت اصول امنیت اتاق سرور در طراحی ساختمان، احتمال آسیبهای فیزیکی و توقف سرویسها را به میزان قابل توجهی کاهش میدهد.
۳. زیرساختهای پشتیبان و خدمات شهری (Utilities)
پایداری عملکرد یک مرکز داده تنها به تجهیزات پردازشی و ذخیرهسازی وابسته نیست؛ بلکه زیرساختهای پشتیبان مانند برق، سیستمهای سرمایش، تهویه و ارتباطات نقش حیاتی در حفظ امنیت و دسترسپذیری سرویسها دارند. هرگونه اختلال در تامین انرژی یا کنترل شرایط محیطی میتواند باعث کاهش عملکرد تجهیزات، آسیب سختافزاری و حتی توقف کامل خدمات شود. برای افزایش امنیت فیزیکی دیتاسنتر، باید سیستمهای برق اضطراری مانند UPS و ژنراتورهای پشتیبان، سیستمهای تهویه مطبوع دقیق (HVAC) و تجهیزات کنترل شرایط محیطی بهصورت استاندارد طراحی و اجرا شوند. همچنین دسترسی سریع به خدمات اضطراری مانند آتشنشانی و نیروهای امدادی، یکی از عوامل موثر در کاهش خسارتهای احتمالی است. ایجاد افزونگی در زیرساختهای حیاتی باعث میشود مرکز داده حتی در شرایط بحرانی نیز بتواند به فعالیت خود ادامه دهد.
۴. آیندهنگری و توسعهپذیری (Scalability)
یکی از اشتباهات رایج در طراحی مراکز داده، توجه نکردن به نیازهای آینده است. یک مرکز داده استاندارد باید علاوه بر پاسخگویی به نیازهای فعلی سازمان، ظرفیت لازم برای افزایش تعداد سرورها، تجهیزات شبکه و حجم اطلاعات را نیز داشته باشد. توسعهپذیری مناسب باعث میشود سازمان در آینده مجبور به تغییرات گسترده و پرهزینه در زیرساخت خود نشود. در فرآیند ایمن سازی دیتاسنتر باید فضای فیزیکی، ظرفیت برق، سیستم سرمایش، مسیرهای کابلکشی و ساختار شبکه با نگاه بلندمدت طراحی شوند. پیشبینی رشد کسبوکار و افزایش نیازهای پردازشی، امکان ارتقای تجهیزات بدون کاهش سطح امنیت یا ایجاد اختلال در سرویسها را فراهم میکند. یک طراحی آیندهنگر، علاوه بر افزایش بهرهوری، هزینههای نگهداری و توسعه زیرساخت را نیز کاهش خواهد داد.
مهمترین استانداردهای بینالمللی در ایمنسازی اتاق سرور
استفاده از استانداردهای بینالمللی یکی از مهمترین عوامل در ایجاد یک زیرساخت قابل اعتماد و امن است. استانداردها با ارائه چارچوبهای مشخص، به سازمانها کمک میکنند تا فرآیندهای امنیتی، مدیریتی و عملیاتی خود را بر اساس معیارهای پذیرفتهشده جهانی اجرا کنند. ایمن سازی اتاق سرور تنها با نصب تجهیزات امنیتی انجام نمیشود، بلکه نیازمند برنامهریزی، ارزیابی مستمر و رعایت الزامات فنی است. برخی از مهمترین استانداردها و چارچوبهای مورد استفاده در امنیت مراکز داده عبارتاند از:
🔴 استانداردهای مدیریت امنیت اطلاعات مانند ISO 27001 و ISO 20000-1
🔴 چارچوبهای امنیتی موسسه ملی استاندارد و فناوری آمریکا (NIST)
🔴 استانداردهای ارزیابی کنترلهای امنیتی مانند SOC 1، SOC 2 و SOC 3
🔴 استانداردهای طراحی و زیرساخت مراکز داده مانند TIA-942
اجرای صحیح این استانداردها در کنار استفاده از تجهیزات مناسب مانند سیستم مانیتورینگ اتاق سرور، امکان شناسایی سریع مشکلات و افزایش سطح کنترل بر عملکرد زیرساخت را فراهم میکند.
استانداردهای مدیریت امنیت اطلاعات (ISO 27001 و ISO 20000-1)
استاندارد ISO 27001 یکی از شناختهشدهترین استانداردهای مدیریت امنیت اطلاعات در جهان است که چارچوبی برای شناسایی، ارزیابی و کنترل ریسکهای امنیتی ارائه میدهد. این استاندارد به سازمانها کمک میکند تا فرآیندهای مربوط به حفاظت از اطلاعات، مدیریت دسترسیها، کنترل رخدادهای امنیتی و بهبود مستمر سیستمهای امنیتی را به شکل ساختاریافته پیادهسازی کنند. استاندارد ISO 20000-1 نیز بر مدیریت خدمات فناوری اطلاعات تمرکز دارد و به سازمانها کمک میکند خدمات IT خود را با کیفیت، پایداری و قابلیت اطمینان بیشتری ارائه دهند. ترکیب این دو استاندارد در مراکز داده باعث ایجاد هماهنگی میان مدیریت اطلاعات، تجهیزات زیرساختی و فرآیندهای عملیاتی میشود.
چارچوبها و دستورالعملهای NIST (مانند SP 800-53)
چارچوبهای ارائهشده توسط موسسه ملی استاندارد و فناوری آمریکا (NIST) از معتبرترین منابع برای طراحی و ارزیابی کنترلهای امنیتی محسوب میشوند. استاندارد NIST SP 800-53 مجموعهای از کنترلهای امنیتی و حریم خصوصی را معرفی میکند که سازمانها میتوانند برای محافظت از سیستمهای اطلاعاتی خود از آنها استفاده کنند. در حوزه امنیت دیتاسنتر، استفاده از چارچوبهای NIST به سازمانها کمک میکند تا تهدیدهای احتمالی را بهتر شناسایی کرده، سطح دسترسی کاربران را مدیریت کنند و اقدامات لازم برای کاهش ریسکهای امنیتی را انجام دهند. این چارچوبها بهخصوص برای سازمانهایی که با دادههای حساس و زیرساختهای حیاتی سروکار دارند، اهمیت زیادی دارند.
استانداردهای ارزیابی کنترلهای امنیتی (SOC 1, SOC 2, SOC 3)
استانداردهای SOC مجموعهای از گزارشهای ارزیابی هستند که میزان اثربخشی کنترلهای امنیتی و مدیریتی یک سازمان یا ارائهدهنده خدمات فناوری اطلاعات را بررسی میکنند. در میان آنها، SOC 2 بیشتر برای سرویسهای فناوری و مراکز داده مورد استفاده قرار میگیرد و معیارهایی مانند امنیت، دسترسپذیری، محرمانگی و حفظ حریم خصوصی را ارزیابی میکند. گزارشهای SOC به سازمانها کمک میکنند تا میزان اعتمادپذیری ارائهدهندگان خدمات ابری، مراکز داده و زیرساختهای فناوری را بررسی کنند. رعایت این الزامات باعث افزایش شفافیت، کاهش ریسکهای عملیاتی و ایجاد اطمینان بیشتر در مدیریت دادههای حساس خواهد شد. علاوه بر این، گزارشهای SOC نقش مهمی در ارزیابی فرآیندهای داخلی، نحوه مدیریت ریسک و میزان آمادگی سازمانها در برابر تهدیدات امنیتی دارند. استفاده از این چارچوبها به کسبوکارها کمک میکند تا هنگام انتخاب سرویسدهندگان فناوری، تصمیمهای دقیقتر و مطمئنتری اتخاذ کنند.
بهترین روشها برای ایمنسازی فیزیکی و محیطی
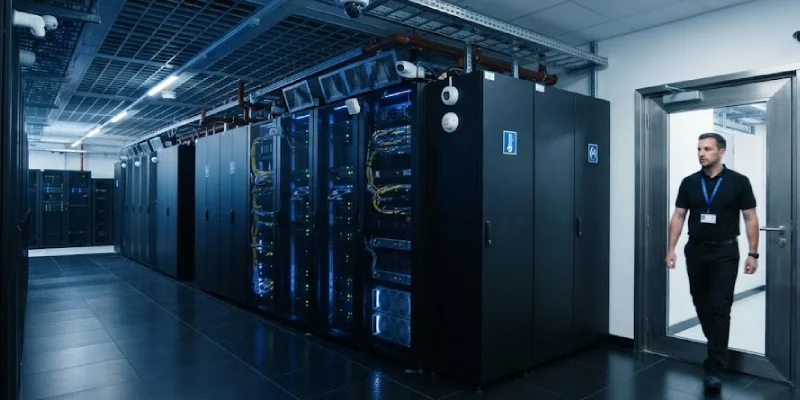
ایمن سازی مراکز داده یک فرآیند مداوم است و تنها با نصب چند تجهیزات امنیتی به پایان نمیرسد. برای ایجاد یک زیرساخت مطمئن، باید مجموعهای از کنترلهای فیزیکی، محیطی و مدیریتی بهصورت هماهنگ اجرا شوند. چارچوبهای امنیتی استاندارد، سازمانها را راهنمایی میکنند تا بتوانند در برابر تهدیدات انسانی، خطاهای عملیاتی و حوادث طبیعی آمادگی بیشتری داشته باشند. پس از طراحی استاندارد مرکز داده، مرحله بعدی اجرای راهکارهایی است که سطح حفاظت از تجهیزات و اطلاعات را افزایش میدهند. مهمترین اقدامات برای ایمن سازی مراکز داده شامل موارد زیر است:
🔴 کنترل دسترسی چندلایه و احراز هویت: استفاده از سیستمهای ورود بیومتریک، کارتهای هوشمند، RFID، قفلهای الکترونیکی و ثبت سوابق ورود و خروج، باعث میشود تنها افراد مجاز امکان دسترسی به فضای حساس دیتاسنتر را داشته باشند.
🔴 سیستمهای اعلام و اطفای حریق خودکار: استفاده از سنسورهای دود و حرارت به همراه سیستمهای اطفای حریق مناسب تجهیزات الکترونیکی، از آسیبهای گسترده ناشی از آتشسوزی جلوگیری میکند.
🔴 نظارت تصویری و مانیتورینگ ۲۴/۷: دوربینهای مداربسته، سیستمهای ثبت رویداد و تجهیزات نظارتی هوشمند، امکان بررسی مداوم شرایط مرکز داده و شناسایی سریع تهدیدها را فراهم میکنند.
🔴 کنترل شرایط محیطی: مدیریت دما، رطوبت و گردش هوا از طریق تجهیزات سرمایشی استاندارد، باعث افزایش عمر تجهیزات و کاهش احتمال خرابی سرورها میشود. استفاده از راهکارهای مناسب برای کنترل رطوبت اتاق سرور یکی از اقدامات مهم در حفظ عملکرد پایدار تجهیزات فناوری اطلاعات است.
🔴 تامین برق پایدار: استفاده از UPS، ژنراتورهای پشتیبان و تجهیزات کنترل نوسان برق، از خاموشی ناگهانی سرورها و آسیب به تجهیزات جلوگیری میکند.
ایمنسازی منطقی و سایبری در زیرساخت مراکز داده
امنیت فیزیکی تنها بخش کوچکی از حفاظت یک مرکز داده است. با افزایش استفاده از خدمات ابری، اتصال سیستمها به شبکههای گسترده و رشد تهدیدات سایبری، توجه به امنیت منطقی و حفاظت از دادهها اهمیت بیشتری پیدا کرده است. امنیت مرکز داده باید ترکیبی از کنترلهای فیزیکی، امنیت شبکه و مدیریت صحیح دسترسی کاربران باشد تا بتواند در برابر تهدیدهای مختلف مقاومت کند. یکی از رویکردهای جدید در این حوزه، معماری صفر اعتماد یا Zero Trust است. در این مدل، هیچ کاربر یا دستگاهی بهصورت پیشفرض مورد اعتماد قرار نمیگیرد و تمام درخواستهای دسترسی باید بررسی و تایید شوند. این رویکرد احتمال نفوذ ناشی از حسابهای کاربری آسیبدیده یا دسترسیهای غیرضروری را کاهش میدهد. مهمترین اقدامات امنیت منطقی و سایبری در مراکز داده عبارتاند از:
🔴 پیادهسازی معماری Zero Trust و مدیریت دقیق سطح دسترسی کاربران
🔴 رمزنگاری دادههای حساس در زمان ذخیرهسازی و انتقال اطلاعات
🔴 تهیه نسخههای پشتیبان منظم و طراحی برنامه بازیابی اطلاعات (Disaster Recovery)
🔴 استفاده از فایروال، سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS) و راهکارهای ضدبدافزار
🔴 تقسیمبندی شبکه (Network Segmentation) برای محدود کردن دامنه حملات احتمالی
راهکار یکپارچه برای حفظ امنیت و تداوم کارکرد دیتاسنتر
حفاظت از زیرساختهای فناوری اطلاعات بدون توجه همزمان به امنیت فیزیکی، محیطی و سایبری امکانپذیر نیست. یک دیتاسنتر استاندارد باید بتواند در برابر طیف گستردهای از تهدیدها؛ از دسترسی افراد غیرمجاز و آسیبهای محیطی گرفته تا حملات سایبری و اختلالات زیرساختی، مقاومت لازم را داشته باشد. اجرای صحیح امنیت دیتاسنتر نیازمند برنامهریزی اصولی، استفاده از تجهیزات استاندارد و رعایت چارچوبهای معتبر جهانی است. همچنین توجه به امنیت اتاق سرور به سازمانها کمک میکند تا از تجهیزات حیاتی خود محافظت کرده و دسترسپذیری سرویسهای فناوری اطلاعات را حفظ کنند. با توجه به پیچیدگی زیرساختهای امروزی، طراحی و اجرای مراکز داده باید توسط متخصصانی انجام شود که تجربه کافی در زمینه معماری شبکه، تجهیزات زیرساختی، سیستمهای امنیتی و استانداردهای دیتاسنتر دارند. مجموعههایی مانند شرکت کارنو با ارائه راهکارهای تخصصی در زمینه طراحی، اجرا و مدیریت زیرساختهای اتاق سرور و مرکز داده میتوانند به سازمانها در ایجاد محیطی امن و پایدار کمک کنند. در نهایت، امنیت مرکز داده یک اقدام مقطعی نیست؛ بلکه فرآیندی مستمر برای کاهش ریسک، افزایش بهرهوری و تضمین تداوم فعالیتهای سازمانی محسوب میشود. هرچه زیرساختها از ابتدا اصولیتر طراحی شوند، هزینههای ناشی از خرابی، توقف سرویس و از دست رفتن اطلاعات در آینده کاهش خواهد یافت.
سوالات متداول درباره ایمنسازی مراکز داده
1. امنیت دیتاسنتر شامل چه بخشهایی میشود؟
امنیت دیتاسنتر شامل امنیت فیزیکی، امنیت محیطی، امنیت شبکه، حفاظت از دادهها و مدیریت دسترسی کاربران است.
2. مهمترین تجهیزات برای امنیت اتاق سرور چیست؟
سیستم کنترل دسترسی، دوربین مداربسته، تجهیزات اعلام و اطفای حریق، UPS، سیستم مانیتورینگ و تجهیزات کنترل شرایط محیطی از مهمترین تجهیزات هستند.
3. چرا کنترل دما و رطوبت در اتاق سرور اهمیت دارد؟
زیرا افزایش دما یا رطوبت نامناسب میتواند باعث کاهش عمر تجهیزات، ایجاد خطا و خرابی سرورها شود.
4. استانداردهای مهم امنیت مرکز داده کداماند؟
ISO 27001، NIST، SOC و TIA-942 از مهمترین استانداردها و چارچوبهای مورد استفاده در مراکز داده هستند.
5. آیا امنیت فیزیکی برای محافظت از دیتاسنتر کافی است؟
خیر، امنیت کامل نیازمند ترکیب راهکارهای فیزیکی، محیطی، شبکهای و سایبری است.
نظرات درباره این مطلب
4 نظر
کیانوش عاشوری –
روز خوش، برای سفارش سیستم مانیتورینگ چطور سفارش دهم؟
واحد تحقیق و توسعه کارنو –
سلام
برحسب نیاز شما کارشناسان شرکت راهنمای شما هستند. لطفا تماس حاصل فرمایید.
احسان مومنی –
سلام برای امنیت اتاق سرور چکاری برایمان انجام میده؟
واحد تحقیق و توسعه کارنو –
سلام دوست عزیز
جهت کسب اطلاعات بیشتر و راهنمایی موثر در مورد اتاق سرور خود لطفا با کارشناسان ما تماس بگیرید.